EcuCERT de Arcotel
buscar
buscar
Lista Negra RBL
Inicio
Centro de respuesta a incidentes informáticos del Ecuador EcuCERT
Noticias
linkedin
twitter
ARCOTEL - EcuCERT
Accesibilidad
Transparencia
linkedin
twitter
Toggle navigation
Lista Negra RBL
Inicio
Centro de respuesta a incidentes informáticos del Ecuador EcuCERT
Noticias
MENÚ
buscar
buscar
buscar
Alertas
zzelit tellus,
luzzzzzzzzctus
Consulta nuestras alertas anteriores
04Sep26:
ZCS es una plataforma colaborativa de código abierto que integra correo electrónico, calendarios, contactos, tareas y almacenamiento de archivos, además de administración centralizada de cuentas, dominios y servidores mediante consola web y línea de comandos. Incluye un sistema de monitoreo basado en SNMP, implementado mediante el componente opcional zimbra-snmp, que utiliza herramientas de Net-SNMP para recopilar información del sistema y SwatchDog para supervisar registros syslogy generar notificaciones SNMP ante determinados eventos o errores, que pueden ser recibidos por plataformas de monitoreo externas.
02Sep26:
CVE-2026-53362 fue añadida al catálogo KEV tras confirmarse su explotación activa. La vulnerabilidad permite escalar privilegios en sistemas Linux, posibilitando que un atacante con acceso limitado alcance privilegios de root. Conocida como ipv6_frag_escape, es una falla de escritura fuera de límites (out-of-bounds) en la fragmentación IPv6 del kernel de Linux. Puede explotarse mediante una secuencia especialmente diseñada con un socket UDPv6 y datos fragmentados
14Ago26:
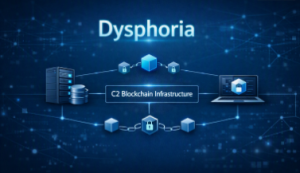
La botnet Dysphoria comprende más de 200.000 dispositivos IoT comprometidos a nivel mundial. Utiliza una arquitectura resiliente basada en dominios blockchain, como ENS y SNS, para ocultar su infraestructura C2. Además, convierte dispositivos comprometidos en nodos de retransmisión o proxies C2, dificultando su desmantelamiento.
14Ago26:
Se reporta una campaña de explotación activa dirigida contra la vulnerabilidad CVE-2026-59310 de Broadcom VMware vCenter. La falla, de tipo recorrido de directorios (Directory Traversal), puede ser explotada por un actor de amenazas con acceso a la red para lograr ejecución remota de código (RCE), desplegar herramientas de SSH inverso y establecer backdoors persistentes en redes comprometidas.
14Ago26:
Se ha identificado una nueva campaña de ataque atribuida al grupo de ransomware Gunra, dirigida contra dispositivos Fortinet. La explotación de las vulnerabilidades CVE-2024-55591 y CVE-2025-24472 puede permitir a un atacante evadir mecanismos de autenticación, obtener privilegios de superadministrador y acceder de forma no autorizada a los dispositivos afectados. Este acceso podría facilitar el compromiso posterior de redes, sistemas y recursos empresariales.
06Ago26:
Se ha identificado una vulnerabilidad crítica en cPanel y WHM (Web Host Manager), registrada como CVE-2026-58048, que podría permitir a un usuario autenticado con acceso a una cuenta de hosting ejecutar consultas SQL con privilegios elevados en el servidor de bases de datos MySQL/MariaDB.
23Jul26:
Varias empresas de ciberseguridad, entre ellas Hexastrike, watchTowr, Cloudflare y Patchstack (equipo de seguridad de WordPress), han confirmado la explotación activa de la cadena de vulnerabilidades wp2Shell. La actividad maliciosa se ha visto favorecida por la publicación de pruebas de concepto (PoC) que demuestran su explotación. Cabe destacar que las vulnerabilidades afectan a distintos rangos de versiones de WordPress, factor clave para identificar los sistemas expuestos.
21Jul26:
Se ha detectado una campaña masiva de Defacement (desfiguración de sitios web) que explota las vulnerabilidades CVE-2026-48907, CVE-2026-48908 y CVE-2026-49049 en el sistema de gestión de contenidos (CMS) Joomla!. La explotación encadenada permite a un atacante no autenticado crear cuentas con privilegios de editor, cargar archivos arbitrarios y ejecutar código de forma remota (RCE). Durante actividades de monitoreo de fuentes abiertas (OSINT), se identificó una campaña activa dirigida contra diversos portales institucionales de Ecuador que aprovecha estas vulnerabilidades.
09Jul26:
La actividad del grupo de Ransomware Wallstreet, observada entre abril y junio de 2026, evidencia un enfoque dirigido a organizaciones de los sectores manufacturero, salud y entidades gubernamentales, debido al alto volumen de información sensible que administran. Como parte de su estrategia de doble extorsión, publica la información exfiltrada en su sitio de filtración de datos (Data Leak Site – DLS) alojado en la red Tor y utiliza la plataforma de mensajería cifrada TOX para negociar el pago del rescate con las víctimas. Entre sus ataques más recientes se encuentra el compromiso de una empresa del sector de asistencia médica en Ecuador.
03Jul26:
Microsoft publicó una actualización de seguridad para corregir la vulnerabilidad de ejecución remota de código (RCE) CVE-2026-45659 en Microsoft SharePoint. La falla, clasificada como CWE-502 (Deserialización de Datos No Confiables), permite a un atacante autenticado ejecutar código arbitrario de forma remota mediante el envío de datos manipulados, sin requerir interacción de otros usuarios y con privilegios bajos en la plataforma.
19Jun26:
FortiBleed es una campaña de ciberataques orientada al compromiso de credenciales que afecta a dispositivos Fortinet/FortiGate expuestos a Internet. Los actores de amenaza utilizan técnicas de Credential Stuffing y reutilización de credenciales previamente filtradas en brechas de seguridad para obtener acceso no autorizado a servicios SSL VPN e interfaces de administración. Como resultado, los atacantes pueden comprometer dispositivos perimetrales, facilitando el acceso inicial a las redes corporativas y ampliando la superficie de ataque de las organizaciones afectadas.
12Jun26:
Broadcom reveló las vulnerabilidades CVE-2026-41722, CVE-2026-41723 y CVE-2026-41724, fallas de tipo Cross-Site Scripting (XSS) Stored que permiten a usuarios autenticados inyectar código JavaScript malicioso en componentes configurables de la plataforma. Las vulnerabilidades afectan a VMware Cloud Foundation Operations y otros productos VMware, comprometiendo potencialmente entornos administrativos.
12Jun26:
Google publicó Chrome 149 para corregir 429 vulnerabilidades de seguridad, incluidas 22 fallas críticas relacionadas principalmente con errores de tipo use-after-free (UAF) en componentes como ANGLE y WebGL. Además, se identificó la vulnerabilidad zero-day CVE-2026-11645, explotada activamente en el motor V8. La explotación de estas fallas podría permitir corrupción de memoria, ejecución remota de código o evasión del sandbox del navegador mediante una página web especialmente diseñada.
12Jun26:
Se ha identificado la vulnerabilidad CVE-2026-48207 en el módulo PyFory de Apache Fory, la cual permite omitir las políticas de deserialización mediante el componente ReduceSerializer. Un atacante podría explotar esta falla para ejecutar código de forma remota (RCE) o provocar una denegación de servicio (DoS) en los sistemas afectados.
05Jun26:
Microsoft Threat Intelligence ha publicado una nueva actualización sobre el ransomware Gentlemen, en la que detalla su flujo de ejecución, mecanismos de evasión, esquema de cifrado y técnicas de movimiento lateral. Entre los hallazgos más relevantes destaca el uso de tareas programadas ejecutadas con privilegios de la cuenta SYSTEM, lo que permite al malware cifrar unidades locales con privilegios elevados. Asimismo, se identificaron capacidades de autopropagación tipo gusano (worm), que facilitan su expansión automática dentro de redes comprometidas, incrementando significativamente su alcance e impacto operativo.
15May26:
La explotación activa de la vulnerabilidad 0-day CVE-2026-41940 en cPanel/WHM vuelve a poner a la plataforma bajo la atención de los equipos de ciberseguridad. La falla permite a un atacante remoto no autenticado escalar privilegios desde una sesión de cPanel hasta WHM como root y tomar control total del servidor. Además, actores maliciosos ya la están utilizando para desplegar el ransomware “Sorry”.
15May26:
Palo Alto Networks anunció una vulnerabilidad crítica 0-day en PAN-OS (CVE-2026-0300). La falla, causada por un desbordamiento de búfer en User-IDTM Authentication Portal, permite ejecutar código arbitrario como root en firewalls PA-Series y VM-Series mediante paquetes diseñados.
15May26:
Se descubrió una nueva vulnerabilidad del kernel de Linux, “Copy Fail” (CVE-2026-31431), que permite a usuarios locales sin privilegios obtener acceso ROOT. Afecta a distribuciones como Ubuntu, RHEL, SUSE, Amazon Linux, WSL2 y entornos Docker desde 2017, incluyendo a Ubuntu, RHEL, SUSE y Amazon Linux.
06May26:
cPanel reveló una vulnerabilidad crítica 0-day de omisión de autenticación (CVE-2026-41940). El fallo permite manipular archivos de sesión mediante inyección CRLF, insertando datos antes de la autenticación. Esto posibilita que un atacante no autenticado obtenga acceso root en WHM sin credenciales.
06May26:
Microsoft ha revelado la explotación activa de una vulnerabilidad zero-click, CVE-2026-32202. Esta falla de UI Spoofing permite a un atacante acceder a información confidencial de forma remota debido a un error en Windows Shell. El problema está vinculado a un parche previo para la vulnerabilidad CVE-2026-21510 en el mismo componente.
06May26:
La librería rust-openssl, encargada de proporcionar enlaces con OpenSSL para el lenguaje de programación Rust, presenta una vulnerabilidad identificada como CVE-2026-41898. Esta vulnerabilidad corresponde a una lectura fuera de límites (buffer over-read) y a un desbordamiento de memoria, lo que puede provocar la exposición de información sensible o generar comportamientos inesperados en el sistema.
20Abr26:
Coinbase Cartel Ransomware es un grupo de ciber-extorsión dedicado únicamente al robo de datos, a diferencia de otros actores de amenaza de ransomware conocidos que utilizan el doble modelo de extorsión como el cifrado/bloqueo de archivos del host de la víctima y la exfiltración de datos de importancia, el grupo se centra en el robo de datos a gran escala sin comprometer la accesibilidad de los sistemas volviéndolo un ataque más rápido, silencioso y difícil de detectar.
16Abr26:
Actualización de IOCs y TTPs del ransomware Gentlemen Ransomware, activo y bajo el modelo Ransomware-as-a-Service (RaaS), mantiene el esquema de doble extorsión, combinando el cifrado de información, exfiltración de datos confidenciales, los cuales son utilizados como mecanismo de presión contra las organizaciones afectadas.
15Abr26:
SafeDep reporta un ataque a la cadena de suministro dirigido a una plataforma de pagos con criptomonedas, usando 36 paquetes npm maliciosos con 8 variantes de payloads que simulaban plugins de Strapi CMS para ejecutar código remoto en Redis, robar credenciales y establecer un canal C2 persistente.
15Abr26:
El grupo de ransomware Qilin ha implementado una nueva cadena de infección multietapa capaz de deshabilitar más de 300 sistemas EDR de los principales proveedores de seguridad. Este malware, conocido como EDR Killer, se comparte como si fuera open source entre actores de amenaza, reflejando un aumento en la coordinación y efectividad del cibercrimen.
13Abr26:
Fortinet informó sobre una actualización de emergencia para su producto FortiClient EMS (Endpoint Management Server) por CVE-2026-35616, una vulnerabilidad crítica de control de acceso inadecuado que permite a un atacante no autenticado ejecutar código o comandos no autorizados mediante solicitudes manipuladas en los sistemas.
13Abr26:
Las alertas recientes de Cisco identifican dos vulnerabilidades críticas: CVE-2026-20093 en Cisco IMC (manejo incorrecto de cambio de contraseña) y CVE-2026-20160 en Cisco Smart Software Manager On-Prem (exposición de servicio interno). Ambas permiten a atacantes remotos no autenticados ejecutar comandos, escalar privilegios, omitir autenticación, cambiar credenciales y obtener acceso administrativo.
27Mar26:
Se ha identificado una vulnerabilidad crítica en instalaciones por defecto de Ubuntu Desktop versión 24.04 y posteriores, denominada CVE-2026-3888, la cual permite a un usuario local sin privilegios escalarlo a usuario con privilegios root por medio de la interacción de 2 componentes estándar snap-confine y systemd-tmpfiles.
23Mar26:
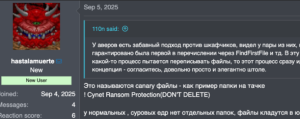
Un afiliado del grupo de ransomware Gentleman, “hastalamuerte”, reveló detalles operativos, incluyendo sus tácticas, técnicas y procedimientos (TTP), además de evidenciar disputas internas en el esquema RaaS. El grupo centra su operación en explotar servicios remotos vulnerables expuestos a Internet, como RDWeb y SSL VPN, aprovechando credenciales débiles o configuraciones por defecto. Entre sus principales vectores de acceso destaca la vulnerabilidad CVE-2024-55591 en productos Fortinet (FortiOS/FortiProxy), que permite omitir la autenticación y comprometer dispositivos perimetrales.
27Feb26:
Se ha identificado una nueva familia de ransomware denominada VECT, que opera bajo el modelo Ransomware-as-a-Service (RaaS), permitiendo a actores afiliados ejecutar ataques de cifrado y extorsión contra organizaciones públicas y privadas. VECT utiliza técnicas avanzadas de cifrado y evasión, afectando sistemas Windows, Linux y entornos virtualizados (VMware ESXi), lo que incrementa su impacto en infraestructuras críticas y centros de datos.
25Feb26:
La vulnerabilidad CVE-2026-2441 representa el primer «Zero-Day» de alto impacto del año 2026 para el ecosistema Chromium, esta falla reside en el componente de hojas de estilo en cascada (CSS) del navegador. Debido a su naturaleza, permite a un atacante remoto ejecutar código no autorizado dentro del entorno restringido del navegador (sandbox), comprometiendo la integridad de la sesión del usuario.
24Feb26:
Una vulnerabilidad crítica en el MSHTML Framework de Microsoft Windows, catalogada como CVE-2026-21513, que permite a un atacante eludir controles de seguridad mediante el uso de contenido HTML o accesos directos manipulados. La vulnerabilidad se encuentra activamente explotada y ha sido incluida por CISA en su catálogo de Known Exploited Vulnerabilities (KEV).
25Feb26:
El Ransomware Gentlemen es un grupo de ransomware que continúa operando activamente bajo el modelo Ransomware-as-a-Service (RaaS), facilitando herramientas y servicios a terceros para la ejecución de ataques. Esta amenaza mantiene un esquema de doble extorsión, el cual combina el cifrado de la información comprometida con la exfiltración de datos confidenciales. Posteriormente, los datos sustraídos son utilizados como mecanismo de presión contra las organizaciones afectadas, incrementando el impacto operativo, reputacional y legal del incidente.
18 Feb 26:
Microsoft anuncia un parche para una vulnerabilidad 0-day identificada como CVE-2026-21533 en Windows Remote Desktop Services (RDS), la cual permite que un atacante autorizado eleve privilegios de manera local. Esta falla se deriva del concepto CWE-269: Gestión de privilegios inapropiada.
02Feb26:
Fortinet ha confirmado una vulnerabilidad crítica de bypass de autenticación en la funcionalidad FortiCloud SSO, activamente explotada bajo el identificador CVE-2026-24858. Esta falla afecta a varios productos incluyendo FortiOS, FortiManager, FortiAnalyzer y FortiProxy, y permite que un atacante con cuenta FortiCloud acceda a otros dispositivos asociados a cuentas diferentes si FortiCloud SSO está habilitado, afectando la confidencialidad, integridad y disponibilidad del sistema.
22Ene26:
Cisco parcheó una falla crítica de ejecución remota de código de día cero, identificada como CVE-2026-20045 (puntaje CVSS de 8,2), explotada activamente en ataques. Un atacante remoto no autenticado puede aprovechar la falla para ejecutar comandos arbitrarios en el sistema operativo subyacente de un dispositivo afectado.
16Ene26:
Astaroth domina el arte del sigilo. Utilizando scripts maliciosos que se ejecutan directamente en la memoria y aprovechando procesos nativos de Windows para sus actividades delictivas, este troyano ha logrado vaciar cuentas bancarias y comprometer identidades digitales en todo el mundo. Con el reciente aumento de sus vectores de ataque, incluyendo la automatización de envíos por WhatsApp Web, entender su funcionamiento ya no es solo una tarea de especialistas, sino una necesidad de defensa crítica.
16Ene26:
DevMan, variante evolucionada de Ransomware-as-a-Service (RaaS) con capacidades de cifrado y robo de datos (double-extortion), utilizada por actores criminales para extorsionar entidades con demandas de rescate. Su infraestructura operativa facilita campañas globales y recurrentes, ampliando el impacto operativo y financiero de las organizaciones comprometidas.
Ventanilla Única Virtual
Ventanilla Única de Comercio Exterior
Gobierno Abierto
Visor Ciudadano
Contacto ciudadano
CyberBot - EcuCERT
x
🚨 Denuncia Fiscalía
🔍 Ciberdelitos
👮 1800-335486
¡Hola! 😊 Soy el asistente de EcuCERT. ¿Cómo puedo ayudarte con tu seguridad digital?
>